在花🎗️科技圈

分享 科技、AI、数码、互联网及前沿资讯,分享见闻与实用内容。

📌 群规

• 文明交流,理性讨论
• 禁止刷屏、广告推广、恶意引流
• 禁止黑产、色情、赌博等违规内容
• 禁止宗教政治、键政、人身攻击及恶意争吵
• 违规内容将被删除,严重者移出

📮 科技圈投稿:@zaihuabot
🛠 侵权|申诉|客服:@BiuAsstBot
📡 备用频道:@zaihuatg
🤝 广告合作:@zaihua_ad_bot
  1. 沪深 300 较 6 月高点回落 20%,A 股逼近熊市

    沪深 300 指数周四一度跌 1.7%,较 6 月高点累计回落 20%,与此同时,创业板指连续 16 个交易日下跌,A 股即将进入熊市。光模块企业新易盛、中际旭创跌幅居前,恒生科技指数暴跌超 4.5%

    下跌源于实质性财政刺激缺位与业绩不及预期:宁德时代季度利润增速低于预期,周三股价暴跌 12%。策略师称,若无新政策或科技催化,这种震荡行情或延续至 2027 年初。

    Bloomberg

    🌸 科技圈· 茶馆 · 投稿
    🍾 406 😁 48 👏 20 🤣 20 😭 18 💊 16 👍 6 👎 5 ❤️ 2 🖕 1 👀 1
  2. 在花🎗️科技圈
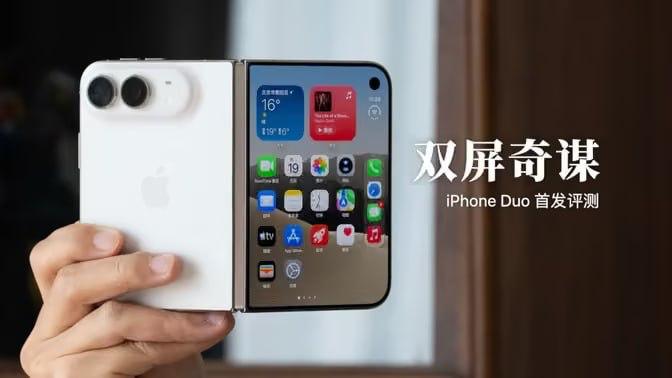
    iPhone DUO 媒体测评解禁 钟文泽 | 何同学 | 影视飓风 🌸 科技圈· 茶馆 · 投稿
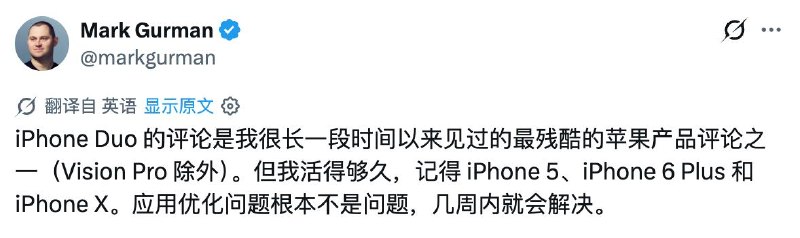
    古尔曼:iPhone Duo 评测口碑惨烈,但相信适配问题数周可解决

    彭博社记者 Mark Gurman 称 iPhone Duo 的评测是苹果产品近年来少见的惨烈差评(Vision Pro 除外),但他认为应用适配问题并不是真问题,几周内就会解决。

    他以 iPhone 5、iPhone 6 Plus 和 iPhone X 为例,说自己经历过类似的早期争议。

    Mark Gurman(@markgurman)

    🌸 科技圈· 茶馆 · 投稿
    😁 196 👍 54 🤣 54 ❤️ 9 👎 8 💊 6 👻 5
  3. Claude 发布 API 2026-10-21 新版本,禁用温度等参数
    Anthropic 发布 Claude API 版本 2026-10-21,为 2023 年以来首次正式版本更新。新版移除 temperature、top_p、top_k,继续传入会返回 400。

    SDK 与 ant CLI 默认切到新版,认证头改为 Authorization: Bearer;旧版 2023-06-01 未弃用。

    ClaudeDevs(@ClaudeDevs) | Claude Platform Docs

    🌸 科技圈· 茶馆 · 投稿
    👎 232 🖕 32 😁 24 👍 8 ❤️ 5 🤔 4 🍌 2
  4. DeepSeek 最新融资约 1000 亿元

    DeepSeek 最新一轮融资约 1000 亿元人民币(150 亿美元),为中国规模最大的融资之一。融资目标在谈判中至少两次上调,从 500 亿元提到 800 亿元,再到最终规模;宁德时代与腾讯是最大投资方之一。

    资金将用于扩建 AI 数据中心、开发面向国内外的开源模型,公司也在筹备 IPO。今年 9 月其发布的 V4.1 Flash 曾令 MiniMax、智谱等本地对手股价下跌。

    Bloomberg

    🌸 科技圈· 茶馆 · 投稿
    🐳 626 👍 47 😱 17 👎 12 ❤️ 9 😁 6 🖕 5
  5. GitLab 修复 CVSS 10.0 满分漏洞,影响约 12 年版本

    GitLab 于 2026 年 10 月 21 日发布补丁,修复 CVE-2026-110264,CVSS 3.1 评分 10.0。在特定条件下,攻击者可借整数溢出,在编译特制正则表达式时执行任意代码。

    受影响范围为 CE/EE 7.0 起的旧版本,报道称跨度约 12 年。官方建议自托管实例升级至 18.11.13、19.0.10、19.1.9 等修复版本,GitLab[.]com 已运行修复版。

    GitLab

    🌸 科技圈· 茶馆 · 投稿
    😭 178 🤯 36 👍 29 😁 13 ❤️ 7 🗿 3 👎 2 👌 2 💯 1 🤣 1
  6. OpenAI 更新使用政策,要求提供其路由等模型访问服务须先获得审核批准

    OpenAI 于 10 月 21 日宣布统一各渠道的安全标准并更新使用政策,新规将于 2026 年 11 月 20 日生效,要求模型路由、AI 网关等直接提供模型访问的服务须先获得审核批准。

    OpenAI 表示,托管或转售其模型的合作方也须维持同等防护、调查潜在违规并协同执法;同时正与客户引入 SafetyIDs,可在调查中区分终端用户而不暴露其身份。

    OpenAI

    🌸 科技圈· 茶馆 · 投稿
    👎 161 😁 31 ❤️ 6 👍 5
  7. Chrome 156 发布:修复 353 项安全漏洞

    谷歌于 10 月 20 日发布 Chrome 156 稳定版,面向 Windows、macOS 和 Linux 平台推送更新。本次更新共修复 353 项安全问题,包括 6 项严重(Critical)级漏洞、61 项高危(High)级漏洞。

    严重漏洞涉及 Skia 图形库、CSS、WebRTC 及无障碍组件等,其中包括内存破坏和释放后使用(Use-After-Free)等问题。高危漏洞则涉及 V8 JavaScript 引擎、ANGLE 图形引擎、站点隔离及文件系统等组件。相关漏洞的完整技术细节尚未全部公开。

    谷歌将逐步推送此次更新。建议用户尽快升级至 Chrome 156 稳定版,并访问 "chrome://settings/help" 检查更新,重启浏览器以完成安装,降低潜在安全风险。

    Google Chrome Releases

    🌸 科技圈· 茶馆 · 投稿
    👍 185 😁 40 😱 20 🤯 9 ❤️ 7 👎 4 🤣 4 🔥 1
  8. Anthropic 推出主动型代理应用 Claude Duet

    Anthropic 开启 Claude Duet 研究预览,这款独立应用已上线 iOS、Android 和 claude.ai,先向美国 Pro 与 Max 订阅用户开放,需加入等候名单。它基于 Claude Opus 5.5,每日推送简报,并在后台代为执行任务。

    在发送消息、付款、签署文件或删除前,它会先展示即将执行的操作并等待批准;证券交易、账户间转账即便获授权也不允许。

    Anthropic

    🌸 科技圈· 茶馆 · 投稿
    🖕 241 👍 16 ❤️ 7 😁 7 👎 5 💅 5 🎉 2
  9. 在花🎗️科技圈
    PHP紧急修复两项严重漏洞,官方敦促用户立即升级 现在,此时此刻 PHP 团队发布安全更新,修复两项可能让攻击者无需登录即可远程执行代码的严重漏洞。官方敦促用户立即安装PHP 8.5.12、8.4.27、8.3.36或8.2.35。两项漏洞的CVSS 4.0评分均为9.2 分。 风险涉及所有处理网页请求的PHP部署,包括PHP-FPM、Apache的mod_php、php-cgi、FrankenPHP和LiteSpeed。其中,mod_php风险最高:已有验证表明,攻击可在网站业务代码运行前触发。不同…
    多国政府和商业网站因 PHP 严重漏洞紧急下线

    PHP 于 10 月 21 日发布紧急修复补丁,处理潜伏十余年的严重漏洞,荷兰、丹麦、芬兰、法国等多国政府网站为防风险预防性下线,维基百科等多个网站也暂时关停部分系统。

    由于 PHP 支撑约 75% 可识别编程语言的网站,欧洲、澳大利亚、日本和英国的网络安全机构均呼吁用户立即更新或先下线网站。

    Reuters
    小编的话,今晚真热闹,安全风险涉及 PHP、Node.js、Nginx(含 njs)、Go、Rust 生态及 LiteLLM ,涵盖远程代码执行、内存安全、证书验证绕过、文件越界操作及供应链投毒

    别人熬夜追剧,运维熬夜追 CVE!


    🌸 科技圈· 茶馆 · 投稿
    😁 305 👾 22 😭 17 ❤️ 12 👍 4 👻 4 👎 1 🔥 1 🥰 1
  10. Go 紧急更新证书验证避免中间人攻击

    Go 语言 crypto/x509 包因 CA 事件存在漏洞 CVE-2026-111943:证书验证未阻止信任与已失陷 CA 关联的中级证书,攻击者可冒充合法服务器实施中间人攻击。Red Hat 将其定为 Important,CVSS 3.1 评分 6.8。

    利用需特定网络位置及不可信中继机构签发的证书,Red Hat 称难以被大规模滥用,缓解步骤见安全公告。

    Red Hat Customer Portal

    群友:并非 Go 代码被写出了可远程利用的漏洞;问题在于印度证书机构失陷,Go 未能阻止相关证书通过验证。 [证书问题]

    🌸 科技圈· 茶馆 · 投稿
    🤯 328 😁 39 👍 10 😨 8 😭 6 ❤️ 5 😇 4 💊 4 🥰 1
  11. Node.js 发布最高严重级别高危安全更新

    Node.js 项目为 26.x、24.x 和 22.x 发布安全更新,修复 10 个漏洞,最高严重级别为高危。其中,Brotli 解码器越界写入漏洞可导致远程代码执行。

    最高严重性为高的关键问题包括:

    TLS 非规范 IP 地址处理 (CVE-2026-106069 / CVE-2026-106072)

    DNS 解析空字节验证 (CVE-2026-105482)

    TLS IP 规范化回归 (CVE-2026-105483)

    Brotli 解码器问题 (CVE-2026-111497)


    此外还有多项中低严重性修复:HTTP 代理、加密快照、zlib、权限等。建议使用最新版本;终止支持的 EOL 版本也受安全漏洞影响。

    Nodejs

    🌸 科技圈· 茶馆 · 投稿
    🤯 386 😱 71 😁 20 ❤️ 7 😇 6 👍 5 🤣 5 👎 2
  12. Cloudflare 部署 php2shell 防护

    2026 年 10 月 21 日,Cloudflare 宣布已为 php2shell 部署 WAF 防护。该漏洞源于 PHP 两项缺陷,影响 PHP 5.4 及以上版本,可致拒绝服务、远程代码执行和数据泄露,防护对所有启用 WAF 的套餐自动生效,含免费用户。

    相关防护在公开披露前约 9 小时上线,期间也观察到针对客户的攻击流量。公司建议管理员尽快更新 PHP,并保持 WAF 防护开启。

    Cloudflare Blog

    🌸 科技圈· 茶馆 · 投稿
    ⭐ 1 👍 328 😁 17 ❤️ 11 👎 2
  13. 在花🎗️科技圈
    PHP 核心曝高危 RCE 漏洞,官方官方定于 10 月 21 日 22:00(UTC+8)发布安全更新。 PHP 官方团队宣布发布补丁,修复影响其核心解释器的两处高危远程代码执行漏洞(CVE-2026-109618 与 CVE-2026-109619,CVSS 9.2)。影响范围涵盖自 PHP 5.4 起的所有历史与现代版本,包括 PHP 5.x、7.x、8.0 至 8.5 等分支,且攻击在业务框架代码执行前即可触发。 官方仅为受支持分支(PHP 8.2、8.3、8.4、8.5)提供修复更新;停更(…
    PHP紧急修复两项严重漏洞,官方敦促用户立即升级

    现在,此时此刻 PHP 团队发布安全更新,修复两项可能让攻击者无需登录即可远程执行代码的严重漏洞。官方敦促用户立即安装PHP 8.5.12、8.4.27、8.3.36或8.2.35。两项漏洞的CVSS 4.0评分均为9.2 分。

    风险涉及所有处理网页请求的PHP部署,包括PHP-FPM、Apache的mod_php、php-cgi、FrankenPHP和LiteSpeed。其中,mod_php风险最高:已有验证表明,攻击可在网站业务代码运行前触发。不同部署方式的具体利用条件有所区别。

    漏洞分别为CVE-2026-109618和CVE-2026-109619。前者源于内存不足时的异常处理,可能让未完成初始化的数据进入清理流程;后者源于内存释放后,相关内部状态未被清除,后续请求可能继续使用失效状态。攻击者可能借此以网站工作进程的权限执行代码。

    官方强调,调整配置只能阻断部分攻击路径,安装完整补丁才是根本解决办法。Linux用户应核查发行版或长期支持供应商的更新包。PHP 8.1及更早版本已停止官方常规维护;鉴于漏洞严重性,团队此次额外提供7.4、8.0和8.1的最小源码修复补丁,供自行编译等场景使用。

    PHP

    🌸 科技圈· 茶馆 · 投稿
    ❤️ 124 🤯 63 👎 16 😁 11 😱 8 👍 5
  14. OpenAI 模型将进驻 Google Cloud 模型花园

    OpenAI 与 Google Cloud 合作,把 OpenAI 前沿模型和 Codex 智能体工作流接入 Google Cloud 的 Model Garden,企业可通过 Marketplace 购买并用 GCP 承诺消费额度抵扣。

    这些模型还将进入 Google Antigravity 和 Gemini Agent,预计数周内正式开放;OpenAI 称微软仍是其主要云合作伙伴。

    OpenAI | Google Cloud

    🌸 科技圈· 茶馆 · 投稿
    😨 130 😁 19 👍 12 ❤️ 8 👎 5 🤯 2
  15. 在花🎗️科技圈
    宇树发布 H2-X 人形机器人,续航约 8 小时 宇树科技 10 月 21 日发布人形机器人「H2-X 功夫传奇 守护」,官方称其最长续航约 8 小时,可徒手抬汽车、一脚踢凹车门,还能充当「私人保镖」。 该机型具体配置暂未公布。作为参考,宇树 H2 身高 182 cm、31 个自由度、续航约 3 小时,H2-X 的续航提升到 8 小时。 宇树科技 | IT之家 🌸 科技圈· 茶馆 · 投稿
    英伟达升级 Isaac 平台,完善人形机器人开发生态

    英伟达在今天的 GTC 大会上宣布扩展 Isaac 机器人开发平台,推出新的人形机器人参考框架、仿真工作流及训练数据工具,覆盖机器人数据生成、AI 训练、仿真测试与实际部署,旨在降低通用机器人研发门槛,加快产品落地。

    此次升级包括 Isaac Lab 3.0,支持多 GPU 训练,并新增包含 2000 多种仿真资产的资源库及人类动作数据集,帮助开发者提升机器人训练效率。“通用机器人正以惊人的速度进步——机器人的 ChatGPT 时刻正快速临近,”英伟达创始人兼首席执行官黄仁勋表示。

    NVIDIA

    🌸 科技圈· 茶馆 · 投稿
    👍 82 ❤️ 10 🤣 9 👎 3
  16. 宇树发布 H2-X 人形机器人,续航约 8 小时

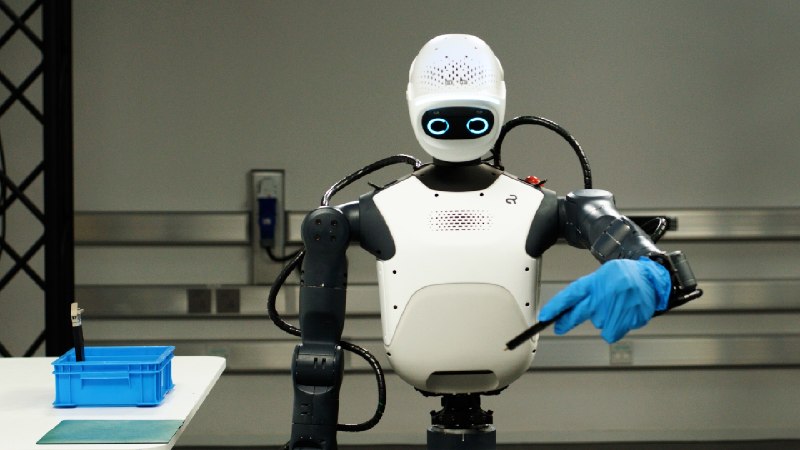
    宇树科技 10 月 21 日发布人形机器人「H2-X 功夫传奇 守护」,官方称其最长续航约 8 小时,可徒手抬汽车、一脚踢凹车门,还能充当「私人保镖」。

    该机型具体配置暂未公布。作为参考,宇树 H2 身高 182 cm、31 个自由度、续航约 3 小时,H2-X 的续航提升到 8 小时。

    宇树科技 | IT之家

    🌸 科技圈· 茶馆 · 投稿
    Media is too big
    VIEW IN TELEGRAM
    👍 254 🤣 83 👎 46 😁 39 🤯 22 ❤️ 11 🤔 6 🥱 5 🍌 3 🌚 2
  17. 白嫖插件仓库被贴律师函,涉逆向客户端校验

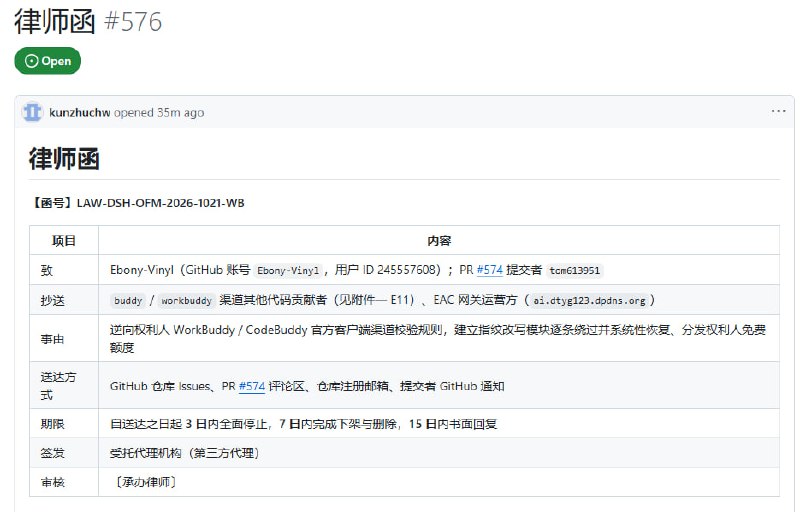
    律师函被直接贴进 GitHub 仓库 dsh-our-free-model 的 Issues(#576),指控其逆向 WorkBuddy / CodeBuddy 客户端渠道校验规则,用指纹改写模块绕过 11128 拦截,伪造官方 UA 与产品码,并以多账号池自动签到领取免费额度。

    函件要求 3 日内停止、7 日内下架删除、15 日内书面回复,涉及 PR #574 新增逾 1.7 万行代码。

    频道仅作为消息分享,无法确切核实情况。可以当个乐子看


    律师函地址: Github issues

    🌸 科技圈· 茶馆 · 投稿
    🤣 484 👍 28 😱 13 😁 11 ❤️ 10 👎 8 🖕 6 😈 2
  18. 英特尔携手 AMD,简化 x86 CPU AI 开发

    英特尔与 AMD 宣布合作,将双方针对 PyTorch 的 x86 CPU 优化整合到开源深度学习库 oneDNN 中,为开发者提供通用软件路径,减少 x86 AI 生态的软件碎片化。

    AMD 正将 ZenDNN 优化整合进 oneDNN,并以指导委员会成员身份加入 UXL 基金会。双方还在面向 x86 的下一代 AI 计算扩展指令集上合作,未来将通过 oneDNN 进一步集成至 PyTorch。

    英特尔中国

    群友:666还有国共合作

    🌸 科技圈· 茶馆 · 投稿
    👍 283 😁 42 ❤️ 6 👎 5
  19. 草台:eMudhra 证书私钥过于简单,可被穷举还原,各大浏览器紧急停止信任

    印度证书机构 eMudhra 的 8 张中间证书私钥随机性极弱,只有 256 种可能,几秒即可穷举还原。攻击者可借此冒充该机构,为任意网站签发看起来合法的 HTTPS 证书,用于伪造网站或窃取用户数据。其中 6 张能签网站证书,2 张能签代码签名证书。

    Mozilla 在 10 月 17 日收到报告后,3 小时内向所有 Firefox 用户自动推送封锁,无需重启;Google 同日屏蔽受影响的公钥,并计划在 10 月 27 日移除相关根证书。Apple、Microsoft 也在跟进。

    Mozilla Security | Google | 2083449

    🌸 科技圈· 茶馆 · 投稿
    😱 244 😁 64 🤣 43 💊 10 👍 7 ❤️ 6 👎 4 🌚 4 🎉 2 🔥 1 👏 1