 OpenAI 更新使用政策,要求提供其路由等模型访问服务须先获得审核批准
OpenAI 于 10 月 21 日宣布统一各渠道的安全标准并更新使用政策,新规将于 2026 年 11 月 20 日生效,要求模型路由、AI 网关等直接提供模型访问的服务须先获得审核批准。
OpenAI 表示,托管或转售其模型的合作方也须维持同等防护、调查潜在违规并协同执法;同时正与客户引入 SafetyIDs,可在调查中区分终端用户而不暴露其身份。
OpenAI
🌸 科技圈· 茶馆 · 投稿
👎 161 😁 31 ❤️ 6 👍 5
 Chrome 156 发布:修复 353 项安全漏洞
 Anthropic 推出主动型代理应用 Claude Duet
 群友:并非 Go 代码被写出了可远程利用的漏洞;问题在于印度证书机构失陷,Go 未能阻止相关证书通过验证。 [
 群友:666还有国共合作
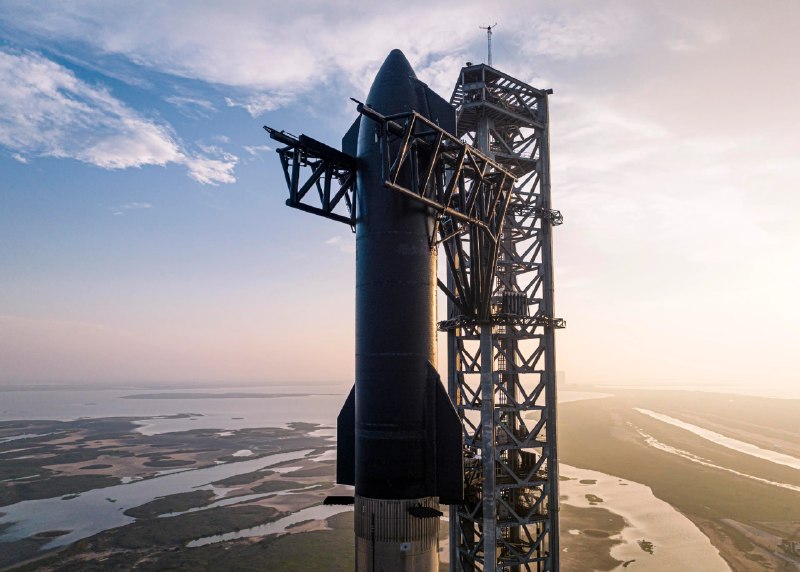
 SpaceX 下月将首次尝试完整回收星舰与助推器