在花🎗️科技圈

分享 科技、AI、数码、互联网及前沿资讯,分享见闻与实用内容。

📌 群规

• 文明交流,理性讨论
• 禁止刷屏、广告推广、恶意引流
• 禁止黑产、色情、赌博等违规内容
• 禁止宗教政治、键政、人身攻击及恶意争吵
• 违规内容将被删除,严重者移出

📮 科技圈投稿:@zaihuabot
🛠 侵权|申诉|客服:@BiuAsstBot
📡 备用频道:@zaihuatg
🤝 广告合作:@zaihua_ad_bot
  1. 在花🎗️科技圈
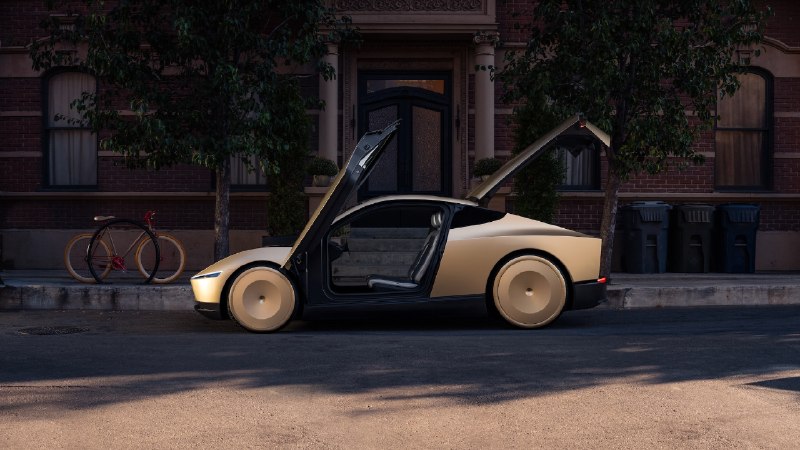
    特斯拉 Cybercab 在北美投产 主打无方向盘自动驾驶 Tesla 宣布其无人驾驶电动车 Cybercab 已在北美启动量产。这款车型取消方向盘、踏板和后视镜,完全围绕自动驾驶系统设计,由车载 AI 直接接管行驶控制。 Cybercab 定位为专用自动驾驶车辆,整车架构和交互方式均为无人驾驶场景定制,是特斯拉推进 Robotaxi 业务的重要一步。 特斯拉 🌸 在花频道|茶馆讨论|投稿通道
    特斯拉称今年年底前开卖 Cybercab

    特斯拉周三在第三季度财报电话会上表示,年底前将开始向客户出售 Cybercab。工程副总裁 Lars Moravy 称,当前产量全部供给自家 robotaxi 车队,之后会小规模向客户交付全自动驾驶车辆。

    这款无方向盘的双座车正被 NHTSA 调查是否符合联邦安全标准;马斯克称 Cybercab 主要作为出行服务而非个人购买,无监督版 FSD 推迟到明年第二季度推送。

    TechCrunch

    🌸 科技圈· 茶馆 · 投稿
    👎 113 👍 41 😁 21 🤯 8 ❤️ 6 🤣 6 👀 4 🔥 1 🤗 1
  2. 在花🎗️科技圈
    澳大利亚联邦法院裁定苹果谷歌滥用市场支配权 澳大利亚联邦法院于 2025 年 8 月 12 日口头裁决,认定苹果和谷歌在应用商店及支付系统领域滥用市场支配地位,实质性削弱了竞争,违反当地竞争法。法院认为,苹果强制开发者仅使用其支付系统,谷歌在安卓应用商店和支付服务市场的行为均被认定为滥用市场力量。Epic Games 称此次判决是开发者与消费者的胜利,并预计苹果将被迫允许 Epic 在 App Store 销售产品。 目前判决全文尚未公布,因涉及保密争议暂时被封存。苹果和谷歌已表示对部分裁决内容有异议…
    澳洲法院裁定苹果须向第三方应用商店开放 iPhone

    澳大利亚联邦法院裁定,苹果须从 2027 年 3 月 1 日起允许澳区 iPhone 用户通过第三方应用商店和网站安装应用,并开放替代支付方式与外部支付链接。Fortnite 也将立即重返澳区 App Store。

    裁决源于 Epic 的反垄断诉讼。法官认定苹果在 iOS 应用分发和支付市场具实质性市场力量,限制竞争违反澳大利亚竞争法。苹果称将上诉并申请暂缓执行。

    9To5Mac

    🌸 科技圈· 茶馆 · 投稿
    👍 226 🤣 29 👎 12 ❤️ 8 😁 4 🔥 1
  3. 知乎上线科研三件套:ORCID 绑定与论文卡

    知乎推出三项科研功能:账号可绑定 ORCID,主页展示研究者姓名、所属机构与研究成果数据;问题页涉及具体论文时自动挂出「论文卡」,显示标题、作者和原文链接;另有一款 Chrome 插件「知乎论文助手」,可在阅读论文原文时查看知乎上的相关讨论并发起提问。

    配套的「Paper 开源计划」话题活动即日起持续至 11 月 11 日,优质回答与文章可获得站内流量扶持。

    知乎专栏

    🌸 科技圈· 茶馆 · 投稿
    👍 173 😁 72 👎 18 ❤️ 5 🤣 5 🤔 3 💯 3 🤗 2
  4. 特朗普:建数据中心应向当地社区缴「分红」

    特朗普 10 月 21 日称,建数据中心的企业若想获得当地欢迎,应向所在社区缴纳「分红」。他在 Truth Social 上表示,曾极不受欢迎的数据中心在达成财务协议后变得极受欢迎,并称大型数据中心必须自建电力,多余电力应送给或卖给当地社区。

    数据中心耗水耗电,已成全美政治争议点。Anthropic 承诺把 5% 股份投入公益基金,马斯克承诺给每个美国孩子一股 SpaceX 股票。

    Reuters

    🌸 科技圈· 茶馆 · 投稿
    👍 301 🤣 56 🫡 6 ❤️ 5 ⚡ 4 😁 3 👏 2 👎 1
  5. 沪深 300 较 6 月高点回落 20%,A 股逼近熊市

    沪深 300 指数周四一度跌 1.7%,较 6 月高点累计回落 20%,与此同时,创业板指连续 16 个交易日下跌,A 股即将进入熊市。光模块企业新易盛、中际旭创跌幅居前,恒生科技指数暴跌超 4.5%

    下跌源于实质性财政刺激缺位与业绩不及预期:宁德时代季度利润增速低于预期,周三股价暴跌 12%。策略师称,若无新政策或科技催化,这种震荡行情或延续至 2027 年初。

    Bloomberg

    🌸 科技圈· 茶馆 · 投稿
    🍾 407 😁 48 👏 20 🤣 20 😭 18 💊 16 👍 6 👎 5 ❤️ 2 🖕 1 👀 1
  6. 在花🎗️科技圈
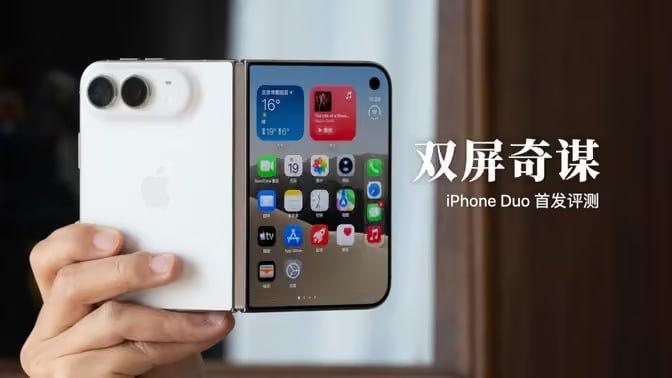
    iPhone DUO 媒体测评解禁 钟文泽 | 何同学 | 影视飓风 🌸 科技圈· 茶馆 · 投稿
    古尔曼:iPhone Duo 评测口碑惨烈,但相信适配问题数周可解决
    彭博社记者 Mark Gurman 称 iPhone Duo 的评测是苹果产品近年来少见的惨烈差评(Vision Pro 除外),但他认为应用适配问题并不是真问题,几周内就会解决。

    他以 iPhone 5、iPhone 6 Plus 和 iPhone X 为例,说自己经历过类似的早期争议。

    Mark Gurman(@markgurman)

    🌸 科技圈· 茶馆 · 投稿
    😁 196 👍 54 🤣 54 ❤️ 9 👎 8 💊 6 👻 5
  7. Claude 发布 API 2026-10-21 新版本,禁用温度等参数
    Anthropic 发布 Claude API 版本 2026-10-21,为 2023 年以来首次正式版本更新。新版移除 temperature、top_p、top_k,继续传入会返回 400。

    SDK 与 ant CLI 默认切到新版,认证头改为 Authorization: Bearer;旧版 2023-06-01 未弃用。

    ClaudeDevs(@ClaudeDevs) | Claude Platform Docs

    🌸 科技圈· 茶馆 · 投稿
    👎 233 🖕 32 😁 24 👍 8 ❤️ 5 🤔 4 🍌 2
  8. DeepSeek 最新融资约 1000 亿元

    DeepSeek 最新一轮融资约 1000 亿元人民币(150 亿美元),为中国规模最大的融资之一。融资目标在谈判中至少两次上调,从 500 亿元提到 800 亿元,再到最终规模;宁德时代与腾讯是最大投资方之一。

    资金将用于扩建 AI 数据中心、开发面向国内外的开源模型,公司也在筹备 IPO。今年 9 月其发布的 V4.1 Flash 曾令 MiniMax、智谱等本地对手股价下跌。

    Bloomberg

    🌸 科技圈· 茶馆 · 投稿
    🐳 626 👍 47 😱 17 👎 12 ❤️ 9 😁 6 🖕 5
  9. GitLab 修复 CVSS 10.0 满分漏洞,影响约 12 年版本

    GitLab 于 2026 年 10 月 21 日发布补丁,修复 CVE-2026-110264,CVSS 3.1 评分 10.0。在特定条件下,攻击者可借整数溢出,在编译特制正则表达式时执行任意代码。

    受影响范围为 CE/EE 7.0 起的旧版本,报道称跨度约 12 年。官方建议自托管实例升级至 18.11.13、19.0.10、19.1.9 等修复版本,GitLab[.]com 已运行修复版。

    GitLab

    🌸 科技圈· 茶馆 · 投稿
    😭 178 🤯 36 👍 29 😁 13 ❤️ 7 🗿 3 👎 2 👌 2 💯 1 🤣 1
  10. OpenAI 更新使用政策,要求提供其路由等模型访问服务须先获得审核批准

    OpenAI 于 10 月 21 日宣布统一各渠道的安全标准并更新使用政策,新规将于 2026 年 11 月 20 日生效,要求模型路由、AI 网关等直接提供模型访问的服务须先获得审核批准。

    OpenAI 表示,托管或转售其模型的合作方也须维持同等防护、调查潜在违规并协同执法;同时正与客户引入 SafetyIDs,可在调查中区分终端用户而不暴露其身份。

    OpenAI

    🌸 科技圈· 茶馆 · 投稿
    👎 161 😁 31 ❤️ 6 👍 5
  11. Chrome 156 发布:修复 353 项安全漏洞

    谷歌于 10 月 20 日发布 Chrome 156 稳定版,面向 Windows、macOS 和 Linux 平台推送更新。本次更新共修复 353 项安全问题,包括 6 项严重(Critical)级漏洞、61 项高危(High)级漏洞。

    严重漏洞涉及 Skia 图形库、CSS、WebRTC 及无障碍组件等,其中包括内存破坏和释放后使用(Use-After-Free)等问题。高危漏洞则涉及 V8 JavaScript 引擎、ANGLE 图形引擎、站点隔离及文件系统等组件。相关漏洞的完整技术细节尚未全部公开。

    谷歌将逐步推送此次更新。建议用户尽快升级至 Chrome 156 稳定版,并访问 "chrome://settings/help" 检查更新,重启浏览器以完成安装,降低潜在安全风险。

    Google Chrome Releases

    🌸 科技圈· 茶馆 · 投稿
    👍 185 😁 40 😱 20 🤯 9 ❤️ 7 👎 4 🤣 4 🔥 1
  12. Anthropic 推出主动型代理应用 Claude Duet

    Anthropic 开启 Claude Duet 研究预览,这款独立应用已上线 iOS、Android 和 claude.ai,先向美国 Pro 与 Max 订阅用户开放,需加入等候名单。它基于 Claude Opus 5.5,每日推送简报,并在后台代为执行任务。

    在发送消息、付款、签署文件或删除前,它会先展示即将执行的操作并等待批准;证券交易、账户间转账即便获授权也不允许。

    Anthropic

    🌸 科技圈· 茶馆 · 投稿
    🖕 241 👍 16 ❤️ 7 😁 7 👎 5 💅 5 🎉 2
  13. 在花🎗️科技圈
    PHP紧急修复两项严重漏洞,官方敦促用户立即升级 现在,此时此刻 PHP 团队发布安全更新,修复两项可能让攻击者无需登录即可远程执行代码的严重漏洞。官方敦促用户立即安装PHP 8.5.12、8.4.27、8.3.36或8.2.35。两项漏洞的CVSS 4.0评分均为9.2 分。 风险涉及所有处理网页请求的PHP部署,包括PHP-FPM、Apache的mod_php、php-cgi、FrankenPHP和LiteSpeed。其中,mod_php风险最高:已有验证表明,攻击可在网站业务代码运行前触发。不同…
    多国政府和商业网站因 PHP 严重漏洞紧急下线

    PHP 于 10 月 21 日发布紧急修复补丁,处理潜伏十余年的严重漏洞,荷兰、丹麦、芬兰、法国等多国政府网站为防风险预防性下线,维基百科等多个网站也暂时关停部分系统。

    由于 PHP 支撑约 75% 可识别编程语言的网站,欧洲、澳大利亚、日本和英国的网络安全机构均呼吁用户立即更新或先下线网站。

    Reuters
    小编的话,今晚真热闹,安全风险涉及 PHP、Node.js、Nginx(含 njs)、Go、Rust 生态及 LiteLLM ,涵盖远程代码执行、内存安全、证书验证绕过、文件越界操作及供应链投毒

    别人熬夜追剧,运维熬夜追 CVE!


    🌸 科技圈· 茶馆 · 投稿
    😁 306 👾 22 😭 17 ❤️ 12 👍 4 👻 4 👎 1 🔥 1 🥰 1
  14. Go 紧急更新证书验证避免中间人攻击

    Go 语言 crypto/x509 包因 CA 事件存在漏洞 CVE-2026-111943:证书验证未阻止信任与已失陷 CA 关联的中级证书,攻击者可冒充合法服务器实施中间人攻击。Red Hat 将其定为 Important,CVSS 3.1 评分 6.8。

    利用需特定网络位置及不可信中继机构签发的证书,Red Hat 称难以被大规模滥用,缓解步骤见安全公告。

    Red Hat Customer Portal

    群友:并非 Go 代码被写出了可远程利用的漏洞;问题在于印度证书机构失陷,Go 未能阻止相关证书通过验证。 [证书问题]

    🌸 科技圈· 茶馆 · 投稿
    🤯 328 😁 39 👍 10 😨 8 😭 6 ❤️ 5 😇 4 💊 4 🥰 1
  15. Node.js 发布最高严重级别高危安全更新

    Node.js 项目为 26.x、24.x 和 22.x 发布安全更新,修复 10 个漏洞,最高严重级别为高危。其中,Brotli 解码器越界写入漏洞可导致远程代码执行。

    最高严重性为高的关键问题包括:

    TLS 非规范 IP 地址处理 (CVE-2026-106069 / CVE-2026-106072)

    DNS 解析空字节验证 (CVE-2026-105482)

    TLS IP 规范化回归 (CVE-2026-105483)

    Brotli 解码器问题 (CVE-2026-111497)


    此外还有多项中低严重性修复:HTTP 代理、加密快照、zlib、权限等。建议使用最新版本;终止支持的 EOL 版本也受安全漏洞影响。

    Nodejs

    🌸 科技圈· 茶馆 · 投稿
    🤯 386 😱 71 😁 20 ❤️ 7 😇 6 👍 5 🤣 5 👎 2
  16. Cloudflare 部署 php2shell 防护

    2026 年 10 月 21 日,Cloudflare 宣布已为 php2shell 部署 WAF 防护。该漏洞源于 PHP 两项缺陷,影响 PHP 5.4 及以上版本,可致拒绝服务、远程代码执行和数据泄露,防护对所有启用 WAF 的套餐自动生效,含免费用户。

    相关防护在公开披露前约 9 小时上线,期间也观察到针对客户的攻击流量。公司建议管理员尽快更新 PHP,并保持 WAF 防护开启。

    Cloudflare Blog

    🌸 科技圈· 茶馆 · 投稿
    ⭐ 1 👍 328 😁 17 ❤️ 11 👎 2
  17. 在花🎗️科技圈
    PHP 核心曝高危 RCE 漏洞,官方官方定于 10 月 21 日 22:00(UTC+8)发布安全更新。 PHP 官方团队宣布发布补丁,修复影响其核心解释器的两处高危远程代码执行漏洞(CVE-2026-109618 与 CVE-2026-109619,CVSS 9.2)。影响范围涵盖自 PHP 5.4 起的所有历史与现代版本,包括 PHP 5.x、7.x、8.0 至 8.5 等分支,且攻击在业务框架代码执行前即可触发。 官方仅为受支持分支(PHP 8.2、8.3、8.4、8.5)提供修复更新;停更(…
    PHP紧急修复两项严重漏洞,官方敦促用户立即升级

    现在,此时此刻 PHP 团队发布安全更新,修复两项可能让攻击者无需登录即可远程执行代码的严重漏洞。官方敦促用户立即安装PHP 8.5.12、8.4.27、8.3.36或8.2.35。两项漏洞的CVSS 4.0评分均为9.2 分。

    风险涉及所有处理网页请求的PHP部署,包括PHP-FPM、Apache的mod_php、php-cgi、FrankenPHP和LiteSpeed。其中,mod_php风险最高:已有验证表明,攻击可在网站业务代码运行前触发。不同部署方式的具体利用条件有所区别。

    漏洞分别为CVE-2026-109618和CVE-2026-109619。前者源于内存不足时的异常处理,可能让未完成初始化的数据进入清理流程;后者源于内存释放后,相关内部状态未被清除,后续请求可能继续使用失效状态。攻击者可能借此以网站工作进程的权限执行代码。

    官方强调,调整配置只能阻断部分攻击路径,安装完整补丁才是根本解决办法。Linux用户应核查发行版或长期支持供应商的更新包。PHP 8.1及更早版本已停止官方常规维护;鉴于漏洞严重性,团队此次额外提供7.4、8.0和8.1的最小源码修复补丁,供自行编译等场景使用。

    PHP

    🌸 科技圈· 茶馆 · 投稿
    ❤️ 124 🤯 63 👎 16 😁 11 😱 8 👍 5
  18. OpenAI 模型将进驻 Google Cloud 模型花园

    OpenAI 与 Google Cloud 合作,把 OpenAI 前沿模型和 Codex 智能体工作流接入 Google Cloud 的 Model Garden,企业可通过 Marketplace 购买并用 GCP 承诺消费额度抵扣。

    这些模型还将进入 Google Antigravity 和 Gemini Agent,预计数周内正式开放;OpenAI 称微软仍是其主要云合作伙伴。

    OpenAI | Google Cloud

    🌸 科技圈· 茶馆 · 投稿
    😨 130 😁 19 👍 12 ❤️ 8 👎 5 🤯 2